
BUENOS AIRES (Infoesfera / por Máximo Barros) – No hubo una falla espectacular ni un código imposible: hubo una oferta de trabajo, un archivo y mucha paciencia. Así fue el robo más grande de la historia de las criptomonedas.
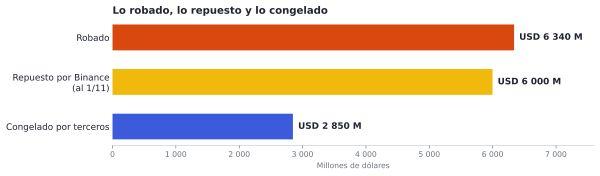
Seis mil trescientos millones de dólares. Esa es la cifra que salió de las billeteras de Binance, el exchange de criptomonedas más grande del mundo, la noche del 29 de octubre. Según la firma de análisis blockchain TRM Labs, todo ocurrió en unos 20 minutos. Para dimensionarlo, el récord anterior, el robo al exchange Bybit en febrero de 2025, había sido de unos USD 1500 millones. Esta vez fue más de cuatro veces el récord.
Para quien no sigue este mundo, el número puede parecer irreal. Pero Binance tiene más de 335 millones de usuarios registrados y mueve, en promedio, unos USD 95000 millones por día. Las criptomonedas dejaron hace rato de ser un experimento de nicho, son una infraestructura financiera global, y eso las convierte en un blanco de primer nivel.
El 3 de noviembre, Binance publicó su informe del incidente. Lo primero que dejó claro es que no fue un error aislado, sino una campaña de meses. En junio, un ingeniero de la empresa descargó un programa malicioso que se hacía pasar por una herramienta de programación con inteligencia artificial. El equipo de seguridad lo detectó y reemplazó la computadora, pero los atacantes ya se habían llevado información sobre ese ingeniero y su equipo.
Con esos datos, en setiembre contactaron a otro desarrollador con una oferta de trabajo falsa. En la segunda entrevista le pidieron resolver una prueba técnica, descargar un repositorio de código y trabajar sobre él. Ese repositorio traía malware. Las herramientas de protección de la empresa no lo detectaron y los atacantes borraron los rastros del acceso inicial. Desde el 20 de octubre usaron ese equipo para tomar el control de otros dos, y el 29 llegaron a las herramientas que manejan las billeteras.
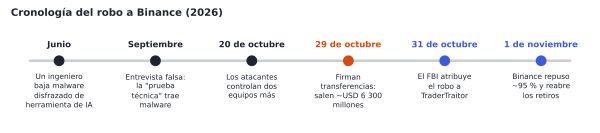
Lo más llamativo es que, según Binance, los atacantes nunca obtuvieron las claves privadas de las billeteras, que son las "llaves" que permiten mover las criptomonedas. Fueron por otro camino: un servicio interno de la empresa que se encarga de autorizar y firmar las transacciones. Con las credenciales robadas a los empleados comprometidos, le pidieron a ese sistema que firmara transferencias como si fueran operaciones legítimas. Primero salieron casi USD 400 millones; mientras la empresa empezaba a investigar, salieron otros USD 1400 millones en bitcoin, y unas 50 transacciones más completaron el total. Es como si un ladrón no robara la llave de la bóveda, sino que se hiciera pasar por el empleado autorizado a pedir que la abran. Binance reconoció, además, que perdió tiempo valioso porque tuvo que armar sobre la marcha los procedimientos para revocar accesos.
Acá aparece otro dato que sorprende. Binance anunció que absorbería la pérdida y no se la trasladaría a sus usuarios. Para el 1 de noviembre ya había repuesto aproximadamente el 95 % de lo robado, unos USD 6000 millones, con fondos propios, su fondo de protección para usuarios (SAFU), parte de un fondo de seguro y dinero de la tesorería de la empresa. Ese mismo día reabrió los retiros de forma escalonada. Por otro lado, con la ayuda de emisores de criptomonedas estables como Tether y Circle y de otras plataformas, se congelaron unos USD 2850 millones de los fondos robados, que siguen un camino legal aparte. Que una empresa pueda poner de su bolsillo seis mil millones de dólares en tres días habla, otra vez, del volumen de capital que mueve este mundo.
El 31 de octubre, el FBI, junto con el Servicio Secreto y la unidad de investigaciones del IRS, atribuyó formalmente el robo a TraderTraitor, un grupo vinculado al Estado de Corea del Norte. Tres firmas privadas de análisis blockchain (TRM Labs, Chainalysis y Elliptic) llegaron a la misma conclusión por separado, a partir de cómo se movió el dinero y de coincidencias con robos anteriores, como el de Bybit. Corea del Norte negó cualquier participación. Según Naciones Unidas, el país robó miles de millones en criptomonedas desde 2017, en buena parte para financiar su programa de misiles.
Aun así, la atribución no debería tomarse como una verdad cerrada. Culpar a un país es muchas veces, la salida fácil. Hoy existen VPN, máquinas virtuales, redes y servidores alquilados en cualquier parte del mundo que permiten ocultar desde dónde y con qué dispositivo se ataca, e incluso sembrar pistas falsas. Rastrear el dinero tampoco es simple, según Elliptic, los fondos se repartieron en unas 12000 billeteras de 11 blockchains, saltando a una nueva cada 25 segundos. La evidencia apunta a Corea del Norte, pero en ciberseguridad la evidencia se arma con patrones e indicios, no con certezas absolutas. Lo único seguro es que siempre habrá gente con poder y conocimientos buscando beneficiarse, y también gente con iguales o mayores capacidades trabajando para frenarla. Tarde o temprano, la historia completa se conoce.
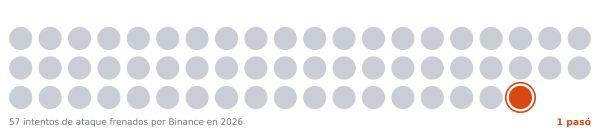
Hay un dato del informe que resume todo el caso: en lo que va de 2026, Binance detectó y frenó 57 intentos de ataque parecidos, entre entrevistas falsas, malware disfrazado de herramientas para desarrolladores y extensiones de navegador comprometidas. El número 58 fue el que pasó. No hizo falta romper un algoritmo ni encontrar una falla imposible, alcanzó con que una persona confiara en una oferta de trabajo.
El eslabón más débil de la seguridad digital sigue siendo el humano, y ningún sistema, por más grande o costoso que sea, es perfecto. Eso no significa vivir con miedo de cada llamada o mensaje, pero sí no confiarse; si le pasó a la empresa más grande del sector, le puede pasar a cualquiera.
Y queda una pregunta que cada uno tendrá que responderse, después de esto: ¿te animarías a seguir comprando criptomonedas?
Fuentes
The Record: https://therecord.media/binance-cryptocurrency-theft-months-long-campaign-nkorea
TechCrunch: https://techcrunch.com/2026/11/01/binance-resumes-withdrawals-following-6-3-billion-breach/
Cointelegraph: https://cointelegraph.com/news/binance-hack-90-percent-replenished
Altcoin Buzz: https://www.altcoinbuzz.io/binance-covers-95-percent-hack-losses-withdrawals-resume
Breached Company: https://breached.company/binance-loses-6-3b-largest-crypto-theft-record-fbi-names/
HNGN: https://www.hngn.com/articles/273698/20261104/net-outflows-hit-53b-binance-after-record-63b-hack.htm
The Hacker News: https://thehackernews.com/2026/11/fbi-links-north-koreas-tradertraitor-to.html
Máximo Barros
Estudiante de ciberseguridad en Buenos Aires y desarrollador en Atom Labs
INFOESFERA - Suplemento de C | T | IA